
Escribes tu dominio con http:// delante y el sitio abre sin candado. El navegador avisa que la conexión no es segura, y Google lo trata como otra dirección distinta de la versión con https. Si tu dominio ya pasa por Cloudflare, arreglarlo son tres interruptores en el mismo panel.
Lo tengo activado en este blog y volví a revisar cada pantalla el 17 de noviembre de 2026, con el plan Free. Ese día Cloudflare contaba 125 peticiones en 24 horas que habían llegado por http, sin cifrar, y las mandó a la versión segura.
Antes de empezar
Necesitas tu dominio agregado a Cloudflare con el proxy activado, la nube naranja en el DNS. Si tu web está en Cloudflare Pages, como este blog, eso ya viene así.
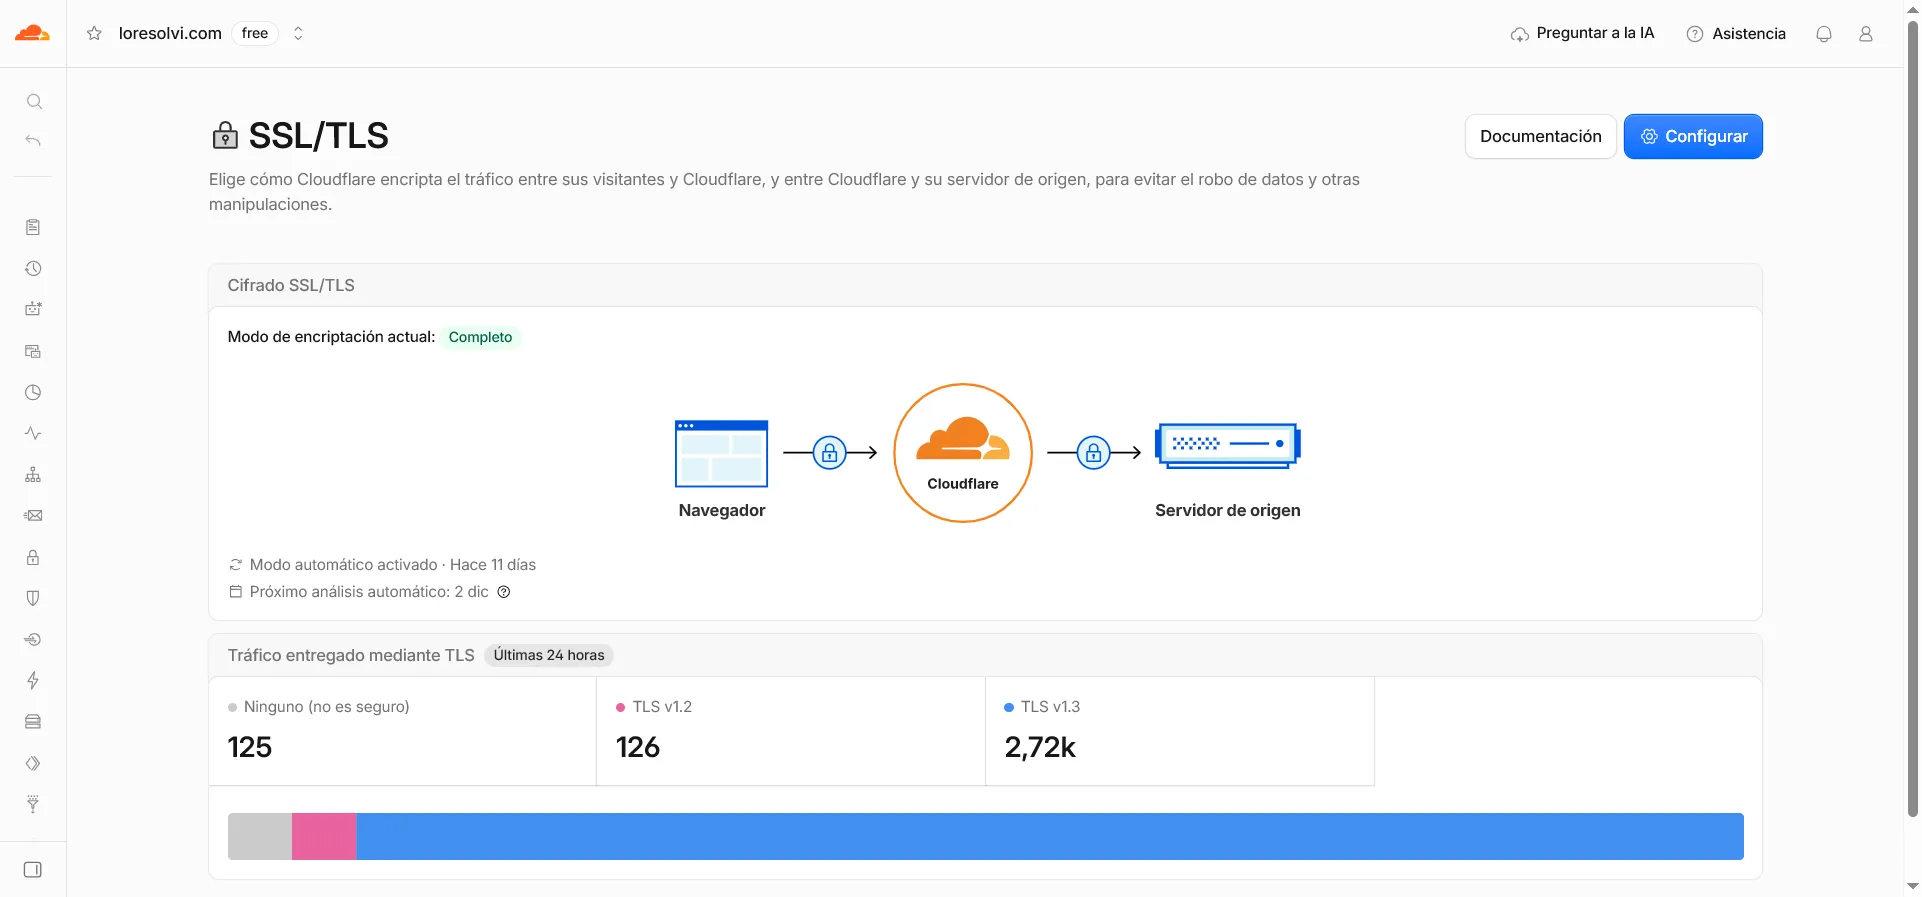
En el menú de la izquierda entra en SSL/TLS. Arriba sale el modo de encriptación actual. El mío dice Completo, que cifra también el tramo entre Cloudflare y el servidor donde vive la web. No lo cambies sin saber por qué. Si lo pones en Flexible y tu servidor también fuerza HTTPS, puedes acabar en un bucle de redirecciones.
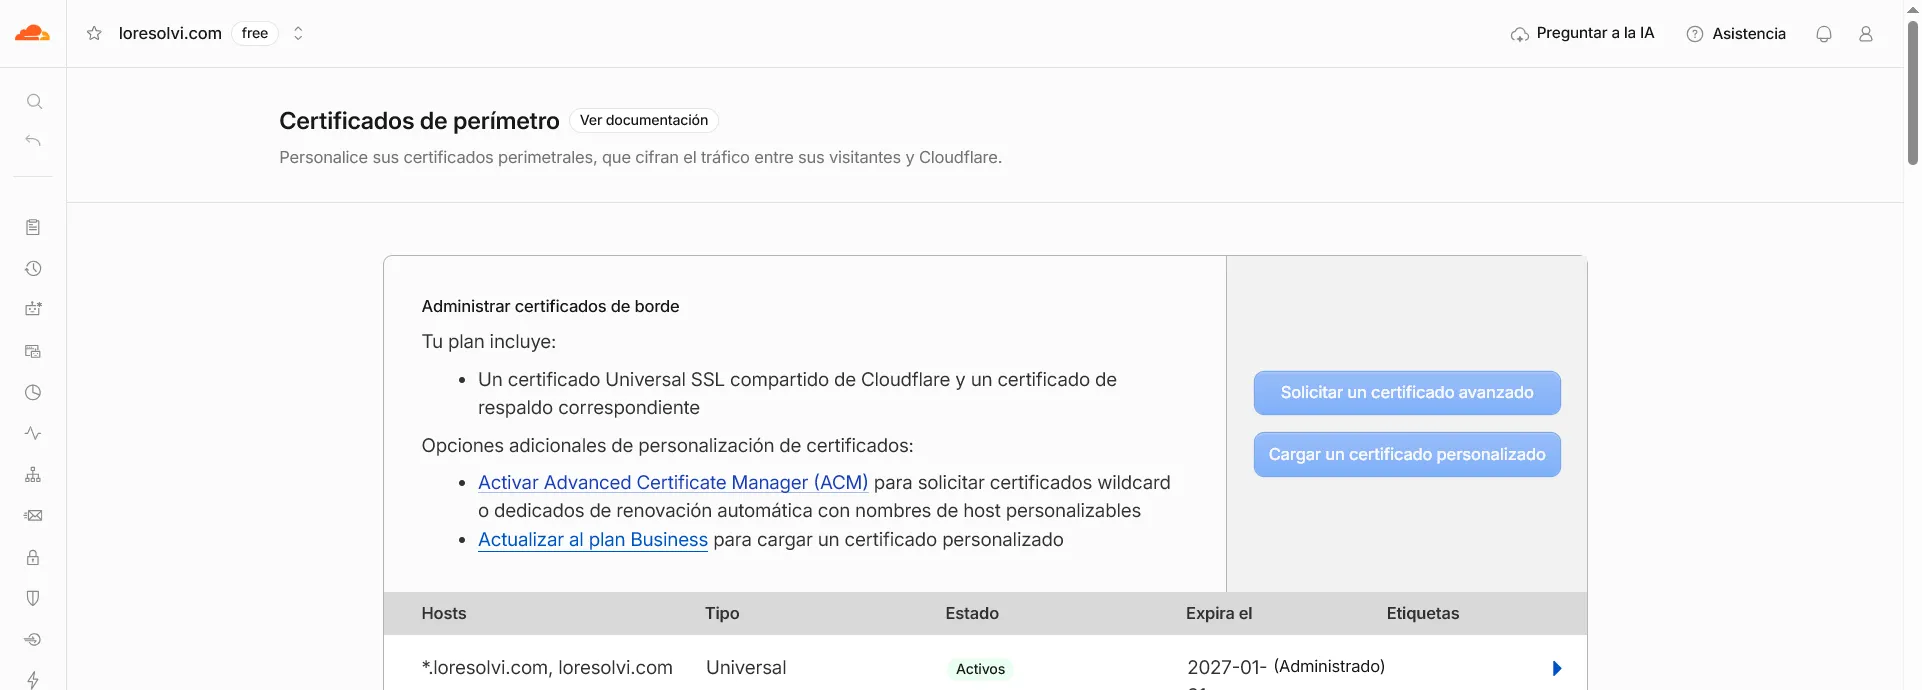
Dentro de SSL/TLS, abre Certificados de perímetro. Arriba ves el certificado que Cloudflare da gratis, llamado Universal, con su estado y la fecha en que expira. Lo renueva solo. Si el estado no dice Activos, espera a que se emita antes de seguir.
Paso 1. Usar siempre HTTPS
En la misma página de Certificados de perímetro, baja hasta Usar siempre HTTPS y enciende el interruptor. Desde ese momento, cualquier dirección que empiece por http se manda a la misma dirección con https, con la misma ruta.
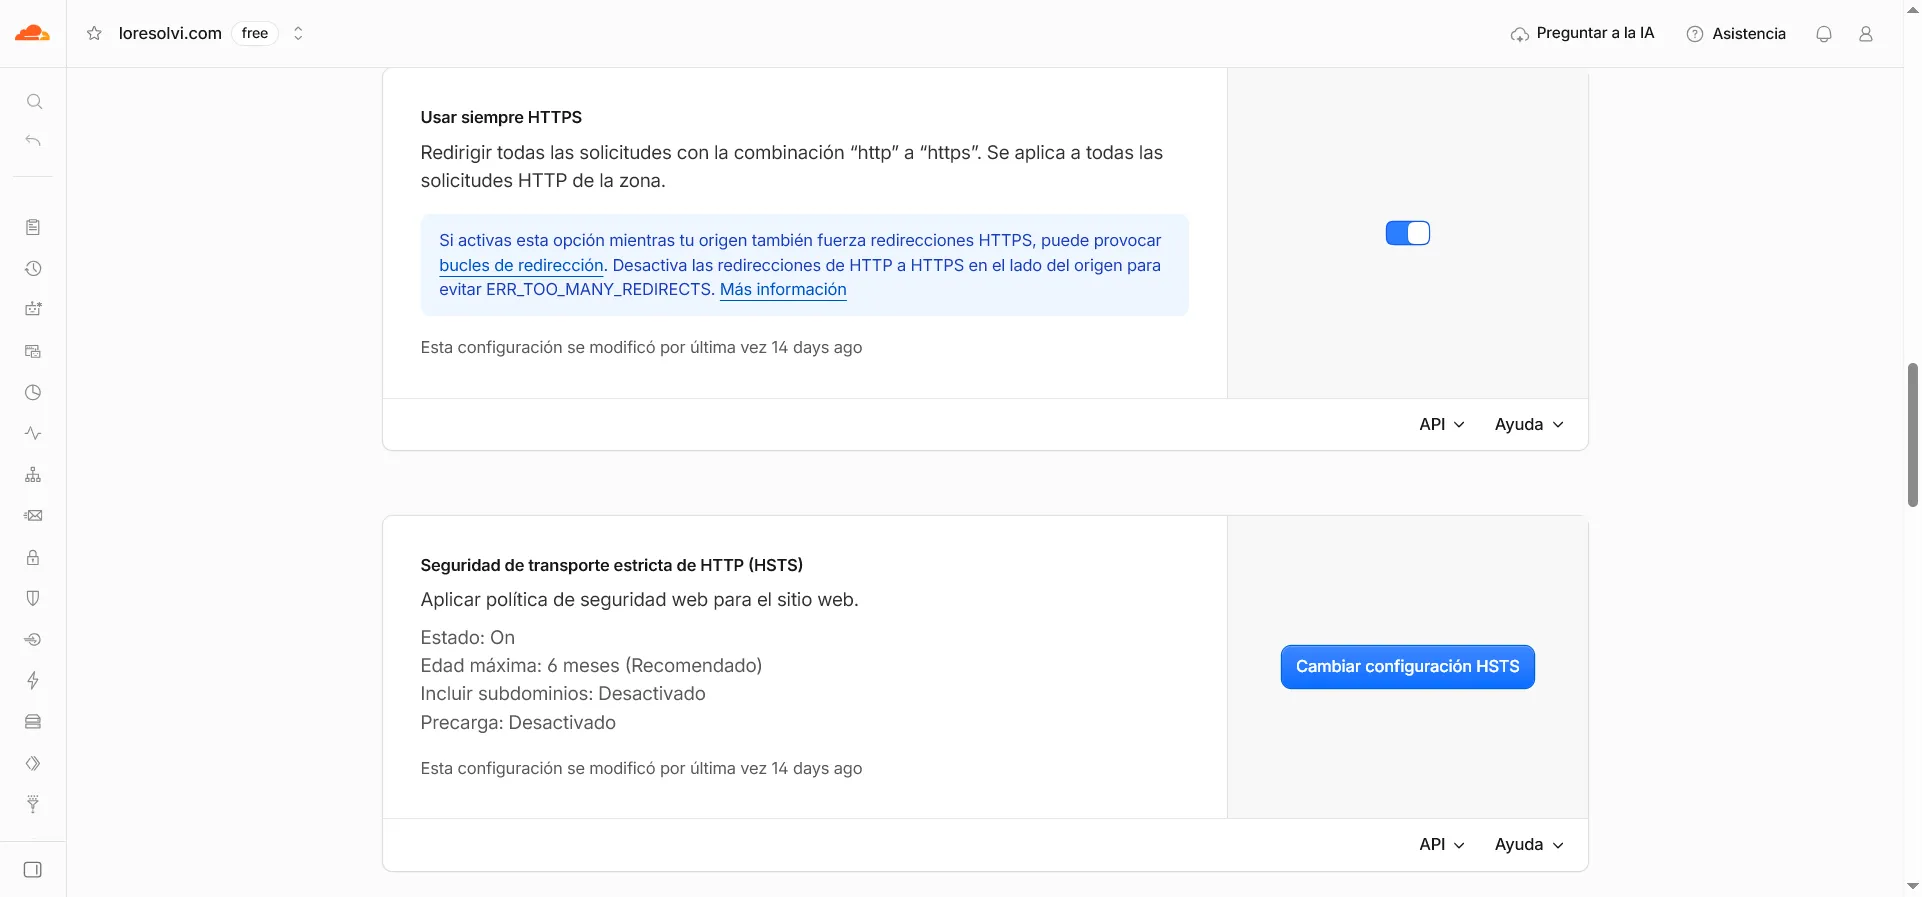
Debajo del interruptor Cloudflare pone un aviso que conviene leer. Si tu servidor de origen ya hace su propia redirección de HTTP a HTTPS, las dos pueden chocar y el navegador muestra el error ERR_TOO_MANY_REDIRECTS. En ese caso hay que quitar la redirección del servidor y dejar solo la de Cloudflare.
Para comprobarlo, abre una terminal y escribe curl -I http://tu-dominio.com/. Con mi blog, curl -I http://www.loresolvi.com/ responde 301 y en la línea Location sale la misma dirección con https. Si no tienes terminal, escribe la dirección con http:// en el navegador y mira si aparece el candado.
Paso 2. Reescrituras automáticas HTTPS
Esta opción está más abajo en la misma página. Arregla el contenido mixto, que pasa cuando la página es segura pero carga una imagen o un script por http. El navegador bloquea esos archivos o quita el candado.
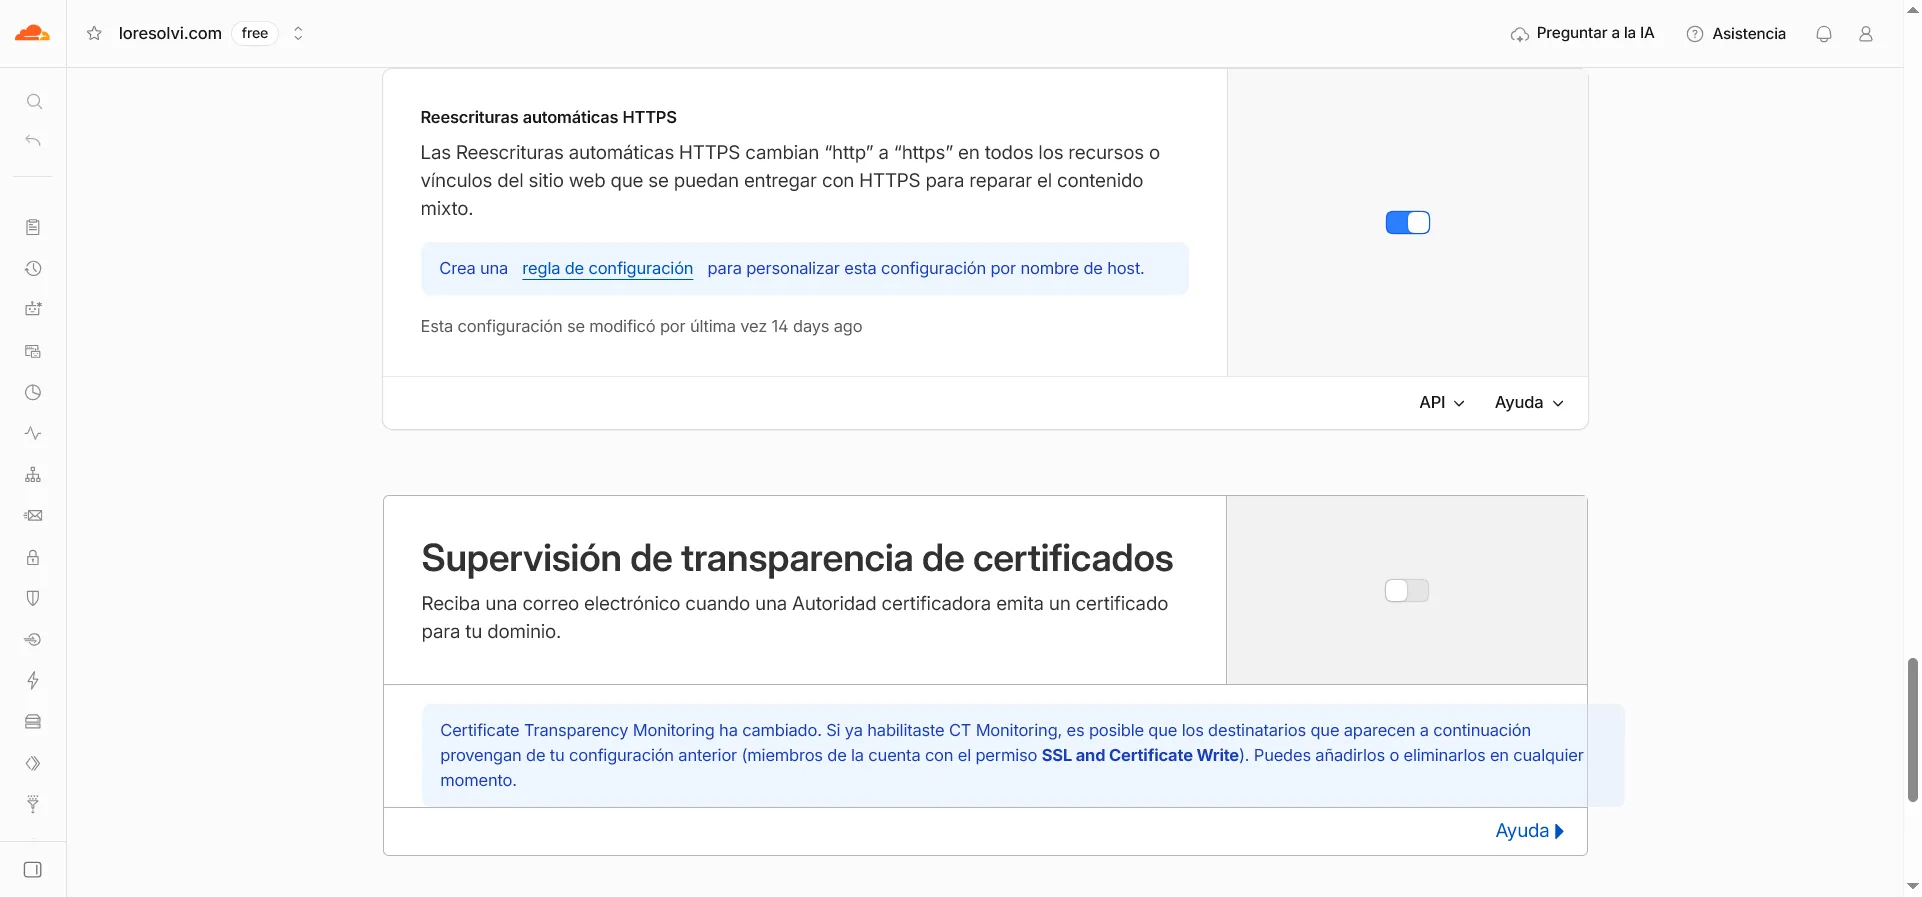
Con el interruptor encendido, Cloudflare cambia esos http por https en tu página antes de entregarla, siempre que el otro sitio acepte https. No cambia tu código, solo lo que recibe el lector. Lo mejor sigue siendo corregir los enlaces en tu web, pero esto cubre lo que se te escape.
Paso 3. HSTS, con cuidado
HSTS le dice al navegador que tu sitio solo funciona con HTTPS. Después de la primera visita, el propio navegador ya no intenta entrar por http durante el tiempo que tú elijas. Es más seguro, pero es el único de los tres ajustes que no se deshace con un clic.
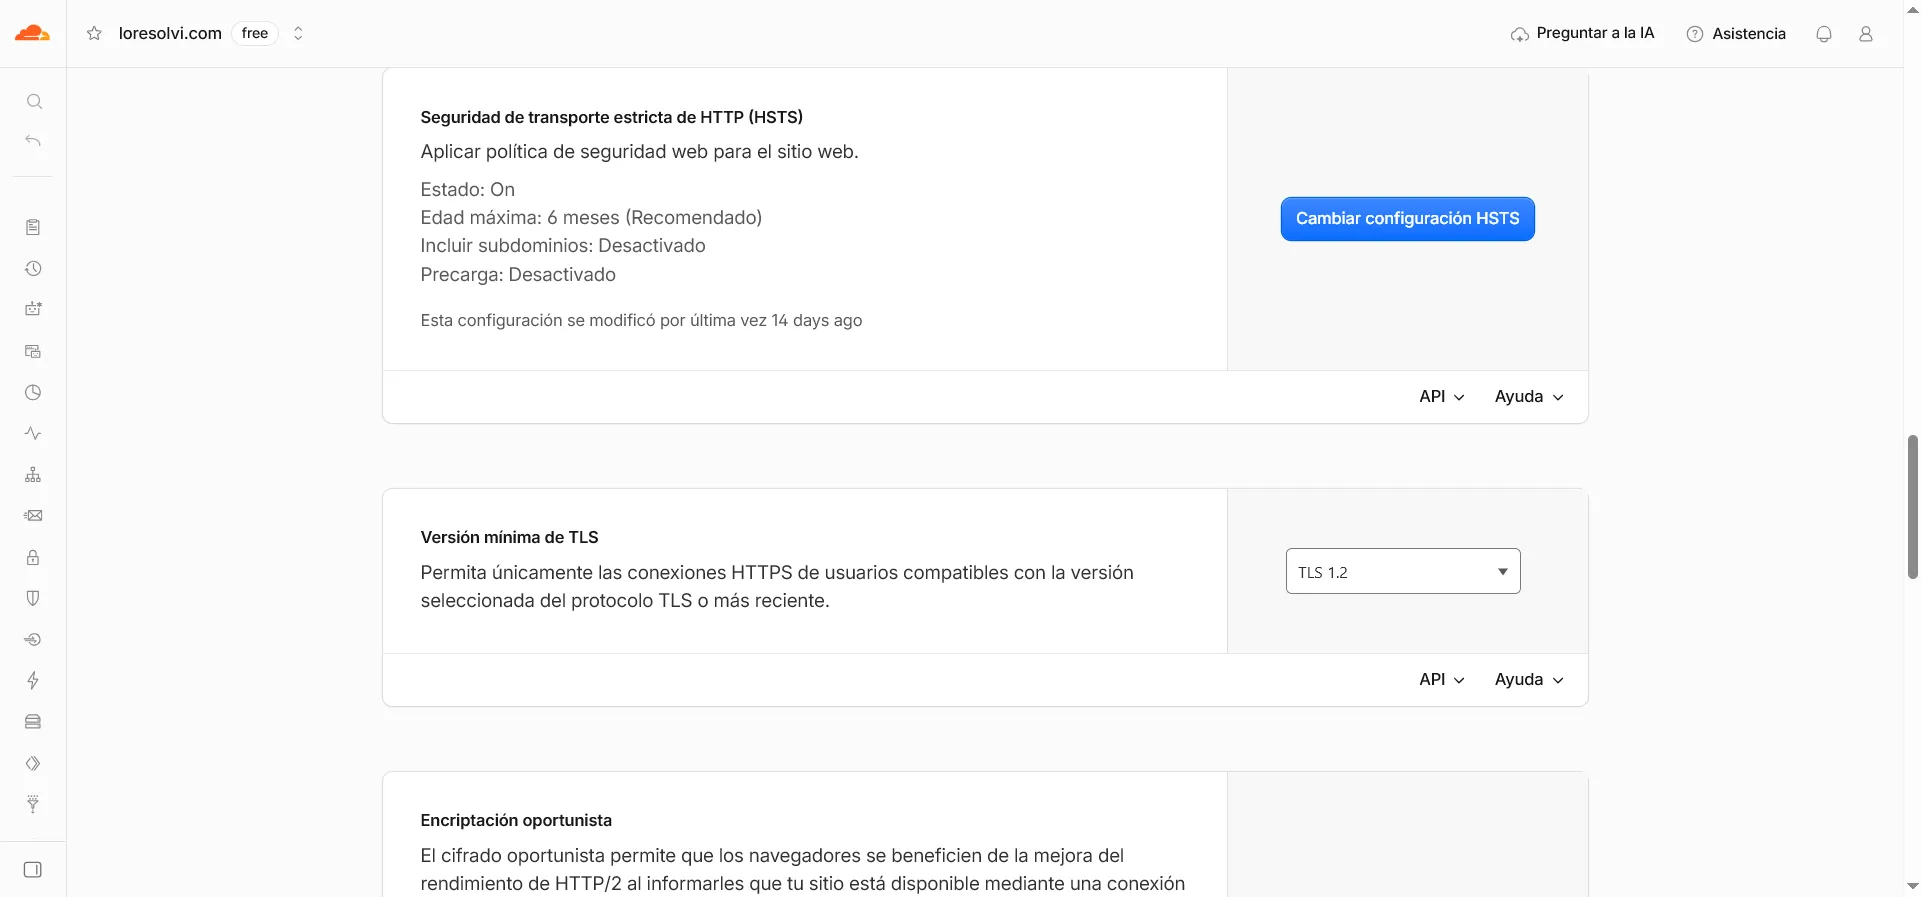
Pulsa Cambiar configuración HSTS y revisa estas opciones.
- Habilitar HSTS. Enciéndelo.
- Edad máxima. Es el tiempo que el navegador recuerda la regla. Yo dejé 6 meses, que es lo que Cloudflare marca como recomendado.
- Aplicar a subdominios. Déjalo apagado si tienes algún subdominio que todavía no funciona con HTTPS, porque dejaría de abrir.
- Precarga. Déjalo apagado. Según la documentación de Cloudflare, puede dejar un sitio sin HTTPS totalmente inaccesible, y para entrar en esas listas se piden 12 meses de edad máxima.
- Guarda.
El riesgo está en el tiempo. Si un día quitas HTTPS o tu certificado falla, los navegadores que ya visitaron tu sitio no te dejarán entrar hasta que pase la edad máxima. La documentación de Cloudflare lo advierte, y para apagarlo pide poner primero la edad máxima en 0 y esperar. Por eso conviene activar HSTS solo cuando los pasos 1 y 2 llevan unos días funcionando bien.
Cómo saber que todo quedó bien
- La dirección con
http://lleva sola a la dehttps://, con la misma ruta. - El navegador muestra el candado en todas las páginas, también en las que tienen imágenes.
- Con
curl -I https://tu-dominio.com/aparece la línea Strict-Transport-Security. En mi blog dicemax-age=15552000, que son 180 días.
Si tu sitio está en varias direcciones, como con www y sin www, primero decide cuál es la buena. Lo cuento en cómo hacer una redirección 301 con regla en Cloudflare, y los tipos de redirección los explico en qué es un redireccionamiento.
Dudas comunes
¿Cuesta algo? No. Los tres ajustes y el certificado Universal vienen en el plan Free.
¿Afecta al SEO?
Para bien. Google usa HTTPS como una señal más, y con la redirección 301 las visitas y los enlaces que llegaban por http se suman a la versión segura en lugar de repartirse.
¿Puedo usar la plantilla de HTTP a HTTPS de las reglas de redirección en lugar de Usar siempre HTTPS? Sí, hacen lo mismo. Usar siempre HTTPS es un solo interruptor para toda la zona. La regla sirve si quieres que solo afecte a una parte del sitio.
Activé HSTS y me arrepentí. ¿Qué hago? Pon la edad máxima en 0 en la misma pantalla y guarda. Los navegadores que tenían la regla la olvidan la próxima vez que visitan el sitio con HTTPS, así que mantén HTTPS funcionando mientras tanto.
Comentarios
Escribir un comentario