
Un día te llega un correo con un título que asusta. Actualización de parches de seguridad críticos, aplíquelos lo antes posible. Al rato una herramienta te avisa que tu base de datos ya no tiene soporte completo, y otra te dice que tu proyecto tiene nueve vulnerabilidades altas. Es fácil entrar en pánico o, lo más común, ignorarlo todo.
Me pasó todo eso la noche del 17 de noviembre de 2026 con el servidor donde corren este blog y otros proyectos míos. Es una máquina de Oracle Cloud con Ubuntu y varios contenedores de Docker. Te cuento qué revisé, en qué orden y qué decidí no tocar, con los comandos que usé. No hacen falta capturas, todo pasa en la terminal.
Primero, ¿el aviso es para ti?
El correo era de Oracle y hablaba de su actualización mensual de parches. Antes de tocar nada, la pregunta es qué programas cubre ese aviso. Ese boletín es para los productos de Oracle, como su base de datos o Java. Y dice algo importante, que si tú administras la máquina, aplicar los parches es tu responsabilidad.
En mi servidor no hay ningún programa de Oracle. Lo comprobé buscando en los paquetes instalados.
dpkg -l | grep -iE "oracle|java|jdk|mysql"Solo salieron los paquetes del núcleo que pone Oracle Cloud para su máquina. Así que ese aviso concreto no me afectaba, pero me sirvió de excusa para revisar lo que sí me toca, que es Ubuntu.
Las actualizaciones de seguridad de Ubuntu
Ubuntu trae un servicio que instala solo las actualizaciones de seguridad, llamado unattended-upgrades. Lo primero es saber si está encendido y si de verdad está instalando cosas.
systemctl is-active unattended-upgrades
cat /etc/apt/apt.conf.d/20auto-upgrades
tail -3 /var/log/unattended-upgrades/unattended-upgrades.log
El servicio estaba activo, la configuración tenía las dos líneas en 1 y el registro decía que esa misma mañana había instalado actualizaciones sin errores. Para ver lo que queda por actualizar uso apt list --upgradable. Me salieron 20 paquetes, ninguno de seguridad, así que esos podían esperar.
El reinicio pendiente
Aquí estaba lo único de verdad pendiente. Cuando Ubuntu actualiza el núcleo o una biblioteca básica como libc6, la actualización se instala pero no se usa hasta que reinicias. Ubuntu lo marca con un archivo.
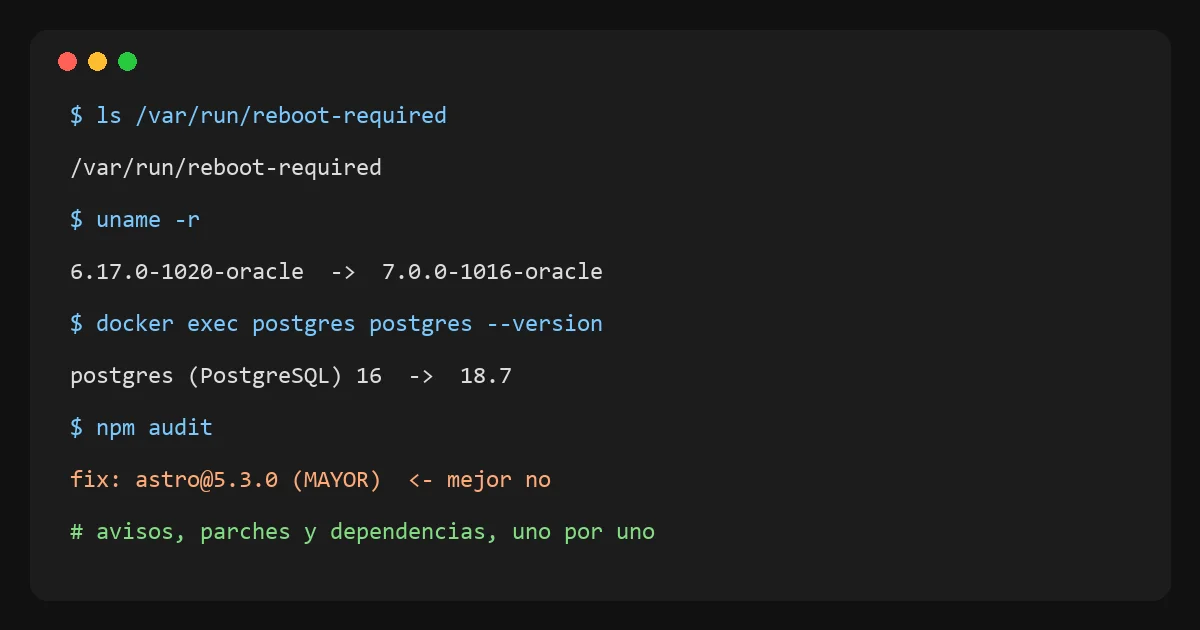
ls /var/run/reboot-required
cat /var/run/reboot-required.pkgs
uname -r
El archivo existía, pedía el núcleo nuevo y libc6, y uname -r mostraba que seguía corriendo el núcleo viejo. El servidor llevaba tres semanas encendido. Es el típico parche que está instalado en el disco pero no protege nada todavía.
Reiniciar sin miedo
Reiniciar un servidor con varios proyectos da respeto. Lo que más importa es saber si cada servicio vuelve solo. En Docker eso lo decide la política de reinicio de cada contenedor.
docker ps -q | xargs docker inspect --format "{{.Name}} {{.HostConfig.RestartPolicy.Name}}"
systemctl is-enabled docker
Mis 12 contenedores tenían always o unless-stopped, y Docker arranca con el sistema. Con eso reinicié con sudo systemctl reboot. A los pocos segundos todos estaban arriba, los que tienen chequeo de salud quedaron sanos y uname -r ya mostraba el núcleo 7.0. El archivo de reinicio pendiente había desaparecido.
Después probé desde fuera cada servicio, porque que un contenedor diga Up no garantiza que responda. Para eso basta un curl a cada dirección y mirar el código de respuesta.
La base de datos que pedía cambiar de versión
El otro aviso venía de n8n, que me decía que Postgres 16 ya solo recibe soporte de compatibilidad. Cambiar de versión mayor en Postgres no es como actualizar un paquete. Los datos de la 16 no los abre la 18 directamente, hay que pasarlos.
Elegí el camino más simple y más fácil de deshacer, que es copiar todo a un archivo y cargarlo en la versión nueva. Mi base es pequeña, unos 45 MB repartidos en tres bases de datos, así que tarda segundos.
- Paré los tres proyectos que escriben en esa base, para que nada cambiara a mitad de la copia.
- Saqué un respaldo completo con
docker exec postgres pg_dumpall -U usuario > respaldo.sqly le puse permisos 600, porque incluye los usuarios. - Paré Postgres, renombré la carpeta de datos a
data16y guardé una copia de la configuración vieja. - Cambié la imagen a
postgres:18-alpiney arranqué con una carpeta de datos nueva. - Cargué el respaldo con
psql -U usuario -d postgres < respaldo.sql.
Una trampa de la versión 18. La imagen oficial ahora guarda los datos en una subcarpeta con el número de versión, y el volumen hay que montarlo en /var/lib/postgresql, no en /var/lib/postgresql/data como antes. Si copias la configuración vieja tal cual, no arranca.
Al cargar el respaldo salieron dos errores, que el usuario y una base ya existían. Son normales, porque la imagen los crea sola al arrancar por primera vez. Cualquier otro error sí habría sido para preocuparse.
Comprobar que no se perdió nada
No me fié de que no hubiera errores. Arranqué un Postgres 16 temporal sobre la carpeta vieja y conté las filas de cada tabla en las dos versiones. Para no pelear con las comillas en la terminal, puse la consulta en un archivo.
SELECT n.nspname || '.' || c.relname || '=' ||
  (xpath('/row/c/text()', query_to_xml(format('select count(*) as c from %I.%I', n.nspname, c.relname), false, true, '')))[1]::text
FROM pg_class c JOIN pg_namespace n ON n.oid = c.relnamespace
WHERE c.relkind = 'r' AND n.nspname NOT IN ('pg_catalog', 'information_schema')
ORDER BY 1;
Las tres bases dieron exactamente los mismos números. Recién entonces volví a arrancar los proyectos, revisé sus registros y n8n dejó de mostrar el aviso de versión.
Dejé anotado cómo volver atrás. La carpeta data16 y la configuración vieja siguen ahí, así que basta con restaurar ese archivo y levantar el contenedor. Lo borraré dentro de unas semanas, cuando esté seguro de que todo va bien.
Las dependencias de mis proyectos
El tercer aviso venía de npm audit en este blog. Nueve vulnerabilidades altas suena grave, así que miré de dónde venían antes de hacer nada.
npm outdated
npm audit --omit=dev
npm outdated me mostró que Astro tenía una versión menor nueva, de la 7.4.5 a la 7.4.12. Esas actualizaciones dentro de la misma versión mayor son seguras, y npm update las aplica sin salirse del rango del package.json. Compilé el sitio y pasé la revisión de tipos con cero errores.
Los avisos de npm audit, en cambio, venían todos de una sola biblioteca, picomatch, con un fallo de tipo ReDoS. Es una forma de hacer que un programa se quede pensando mucho tiempo con un texto preparado. La versión corregida todavía no existía, y la solución que proponía npm era bajar Astro a la 5.3 con npm audit fix --force. Eso es peor que el problema.
Para decidir, me pregunté quién puede aprovechar ese fallo. Picomatch se usa al compilar, para buscar archivos con patrones que escribo yo. Mi blog es estático, nadie de fuera le manda patrones. El riesgo real es casi cero, así que no forcé nada y lo revisaré cuando salga la versión corregida.
Mi lista para la próxima vez
- Leer el aviso y comprobar si cubre algo que tengo instalado.
- Ver que las actualizaciones automáticas de seguridad funcionan y mirar su registro.
- Buscar
/var/run/reboot-requiredy reiniciar en un momento tranquilo, después de revisar las políticas de reinicio. - Probar cada servicio desde fuera después del reinicio.
- Para cambios de versión mayor, respaldo completo, una copia que pueda deshacer y una comparación de los datos.
- Con
npm audit, ver de dónde viene cada aviso y no usar--forcesin entender qué cambia.
Lo que se me pasó por la cabeza mientras lo hacía
Mientras el servidor se reiniciaba y la base de datos cambiaba de versión, me vinieron estas dudas. Te dejo cada una con lo que comprobé.
¿Y si se daña la base de datos? Antes de tocar nada saqué un respaldo completo, y la carpeta de la versión 16 quedó intacta con otro nombre. Después conté las filas de cada tabla en las dos versiones y salieron iguales. Si algo hubiera fallado, volver atrás era cambiar un archivo y arrancar otra vez.
¿Y si al reiniciar se rompe Docker? Docker arranca solo con el sistema y cada contenedor tiene su política de reinicio. Lo revisé antes de reiniciar. A los pocos segundos los 12 estaban arriba y los que tienen chequeo de salud quedaron sanos.
¿Se caen los otros proyectos que están en vivo? Sí, durante el reinicio todo lo que vive en ese servidor se corta un minuto. Para el cambio de Postgres solo paré los tres proyectos que lo usan, y estuvieron detenidos unos tres minutos. Por eso lo hice de noche, y después probé cada uno desde fuera.
¿Qué pasa con la sincronización en tiempo real de la app? Revisé cómo está hecha. El servicio de tiempo real de Libreta Simple no tiene base de datos y nunca recibe los datos de la libreta, solo avisa que hubo un cambio. Si se cae, la app sigue sincronizando por notificaciones y por lotes, sin errores a la vista. Tampoco usa Postgres, así que el cambio de versión no lo tocó.
¿Y si justo alguien está iniciando sesión o cambiando de celular? Lo que depende de ese servidor falla durante ese minuto, y la app tiene que volver a intentarlo. Lo que vive en otros servicios, como los datos de la libreta, no pasa por ahí. Es la razón para reiniciar a una hora en que casi nadie usa las apps, y para no hacerlo sin avisar.
¿Y las API en Elixir, vuelven solas? Sí. La de comentarios, la de docentes y la de tiempo real arrancaron con el sistema. La de docentes, que sí usa Postgres, la volví a encender después del cambio y su registro no mostró errores de conexión.
¿Y la actualización de Astro no rompió el blog? Compilé el sitio, pasé la revisión de tipos con cero errores y el verificador que uso antes de publicar revisó todas las páginas en producción. TypeScript tenía una versión mayor nueva, la 7, y esa no la toqué, porque una versión mayor puede cambiar cosas y merece su propio día.
Otras dudas comunes
¿Cada cuánto hay que revisar esto? Las actualizaciones de seguridad de Ubuntu se instalan solas a diario. Lo que yo reviso a mano, más o menos una vez al mes, es si hay un reinicio pendiente y qué dicen los avisos de las herramientas.
¿Por qué no actualizar Postgres sobre la misma carpeta? Porque entre versiones mayores el formato de los datos cambia. Existe una herramienta para hacerlo en el sitio, pg_upgrade, pero con una base pequeña copiar y cargar es más simple y deja la versión vieja intacta por si algo falla.
¿Ignoro entonces los avisos de npm audit? No. Los leo uno por uno. Si el fallo afecta a algo que corre en el navegador del lector o en el servidor, lo arreglo cuanto antes. Si solo afecta a la compilación y nadie de fuera puede aprovecharlo, espero la versión corregida.
Comentarios
Escribir un comentario